Stand: 27. Oktober 2026. Ich aktualisiere den Beitrag, wenn sich etwas ändert.
Am 21. Oktober 2026 hat das PHP-Projekt zwei kritische Sicherheitslücken geschlossen, die unter dem Namen „PHP2Shell“ durch die Medien gehen. Über sie können Angreifer ohne Login eigenen Code auf einem Webserver ausführen. Betroffen ist PHP selbst, also die Software auf dem Server, mit der WordPress läuft. Laut BSI sind alle bekannten PHP-Versionen verwundbar, mindestens zurück bis PHP 5.
Für dich als WordPress-Betreiber heißt das vor allem eins: Ein WordPress-Update hilft hier nicht. Entscheidend ist, welche PHP-Version auf deinem Server läuft.
Das Wichtigste in Kürze
- Sicher sind PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 oder neuer. Diese Versionen sind am 21. Oktober erschienen.
- PHP 8.1 und älter bekommen vom PHP-Projekt keinen Patch mehr. Wer noch darauf läuft, muss die Version wechseln.
- Auf Shared Hosting spielt dein Hoster den Patch ein. Deine Aufgabe ist, zu prüfen, ob er das getan hat, und eine alte PHP-Version umzustellen.
- Ein Sicherheits-Plugin schützt nicht zuverlässig. Das BSI nennt neben dem Patch nur die Trennung vom Internet als vollständigen Schutz.
Schritt 1: PHP-Version herausfinden
In WordPress findest du die Version unter Werkzeuge → Website-Zustand → Bericht → Server. Dort steht die PHP-Version mit allen drei Stellen, zum Beispiel 8.3.36.
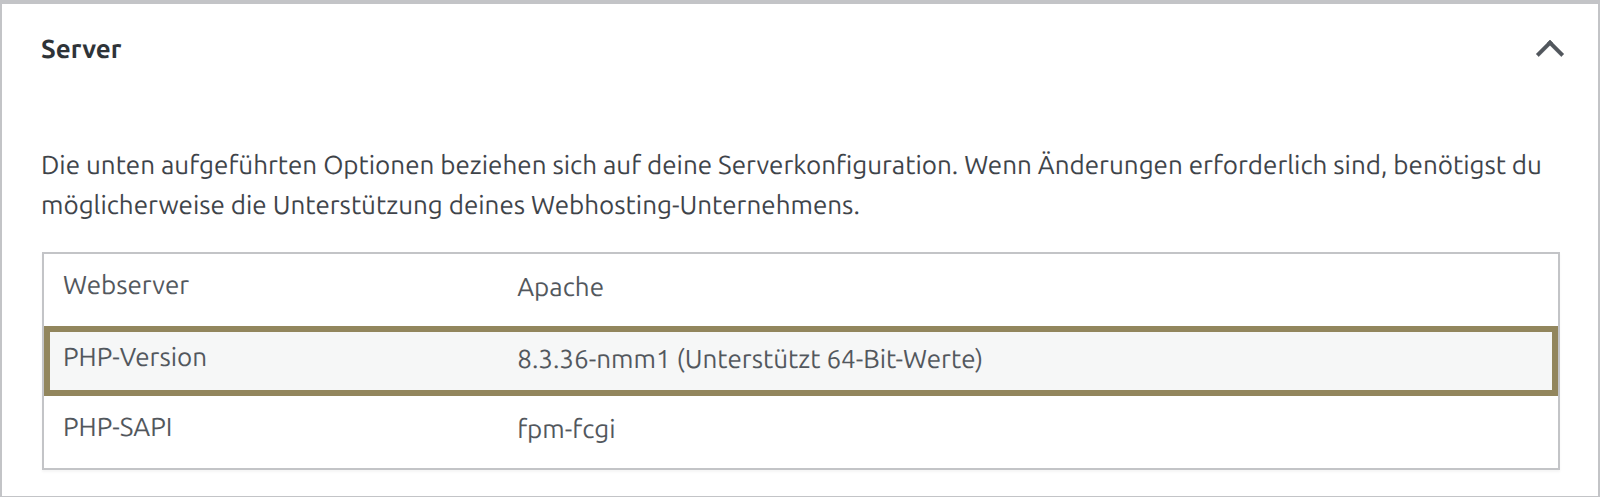
Auf die letzte Zahl kommt es an. Die Angabe „8.3“, wie sie viele Hoster in ihrem Kundenmenü zeigen, sagt noch nicht, ob der Patch drin ist. Erst 8.3.36 oder höher ist gegen PHP2Shell geschützt. Manche Hoster hängen eine eigene Kennung an, bei All-Inkl zum Beispiel „8.3.36-nmm1“. Das ändert nichts an der Version.
| Deine Version | Gepatcht ab |
|---|---|
| 8.5.x | 8.5.12 |
| 8.4.x | 8.4.27 |
| 8.3.x | 8.3.36 |
| 8.2.x | 8.2.35 |
| 8.1 und älter | kein Patch, Version wechseln |
Schritt 2: Alte Version umstellen
Die PHP-Version stellst du im Kundenmenü deines Hosters ein, meist pro Domain. Bei All-Inkl geht das im KAS unter Domain → Bearbeiten → PHP-Version. Die Umstellung war bei mir nach rund zwei Minuten aktiv.
Bevor du umstellst:
- Mach ein Backup von Dateien und Datenbank.
- Aktualisiere Plugins und Theme, solange noch die alte Version läuft. Neuere Plugin-Versionen kommen mit neuen PHP-Versionen in der Regel besser zurecht.
- Spring direkt auf 8.3 oder höher. PHP 8.2 ist zwar gepatcht, bekommt aber nach dem 31. Dezember 2026 keine Sicherheitsupdates mehr.
Danach prüfst du die Startseite, ein paar Unterseiten, den Login und dein Kontaktformular. Wenn etwas nicht läuft, kannst du die Version im Hoster-Menü auch wieder zurückstellen. Dann ist die Seite aber wieder angreifbar, also nur kurz, bis der Fehler behoben ist.
Was All-Inkl gemacht hat
Auf drei All-Inkl-Accounts, die ich betreue, habe ich am 27. Oktober nachgesehen: Die gepatchten Versionen 8.2.35, 8.3.36, 8.4.27 und 8.5.12 sind dort alle am 21. Oktober eingespielt worden, also noch am Tag der Veröffentlichung. Jede Domain, die bei All-Inkl auf PHP 8.2 oder höher eingestellt ist, war damit schnell geschützt.
Eine Website auf diesen Accounts lief allerdings noch auf PHP 8.1 und war deshalb bis zur Umstellung offen. Ich habe danach geprüft, ob in diesen Tagen Dateien verändert wurden: Außer automatischen Updates von WordPress-Sprachdateien und Plugins war nichts zu finden. Die Plugin-Dateien stimmten mit den offiziellen Originalen überein.
Ich habe noch PHP 8.1 oder älter. Was jetzt?
Am sichersten ist der Wechsel auf eine unterstützte Version. Das PHP-Projekt hat für 7.4, 8.0 und 8.1 zwar Patches veröffentlicht, die man selbst einbauen kann. Auf Shared Hosting kannst du das aber nicht selbst. Manche Hoster und Linux-Anbieter liefern für alte Versionen eigene Sicherheitsupdates. Frag bei deinem Hoster nach, ob die PHP2Shell-Fixes darin enthalten sind, und lass dir das schriftlich bestätigen.
Wenn die Seite unter einer neuen PHP-Version nicht läuft, liegt das meist an veralteten Plugins oder einem alten Theme. Das lässt sich beheben, ist aber Arbeit für jemanden, der sich mit WordPress auskennt.
Hilft ein Sicherheits-Plugin wie Wordfence?
Nicht zuverlässig. Ein Plugin läuft innerhalb von WordPress, und WordPress läuft mit PHP. Laut BSI wurde bei Servern mit mod_php ein Angriff gezeigt, der auslöst, bevor überhaupt Code der Website ausgeführt wird. Eine Web Application Firewall beim Hoster oder bei einem Dienst wie Cloudflare kann Angriffe erschweren. Das BSI schreibt aber ausdrücklich, dass vollständigen Schutz nur der Patch oder die Trennung vom Internet bietet.
PHP2Shell ist nicht wp2shell
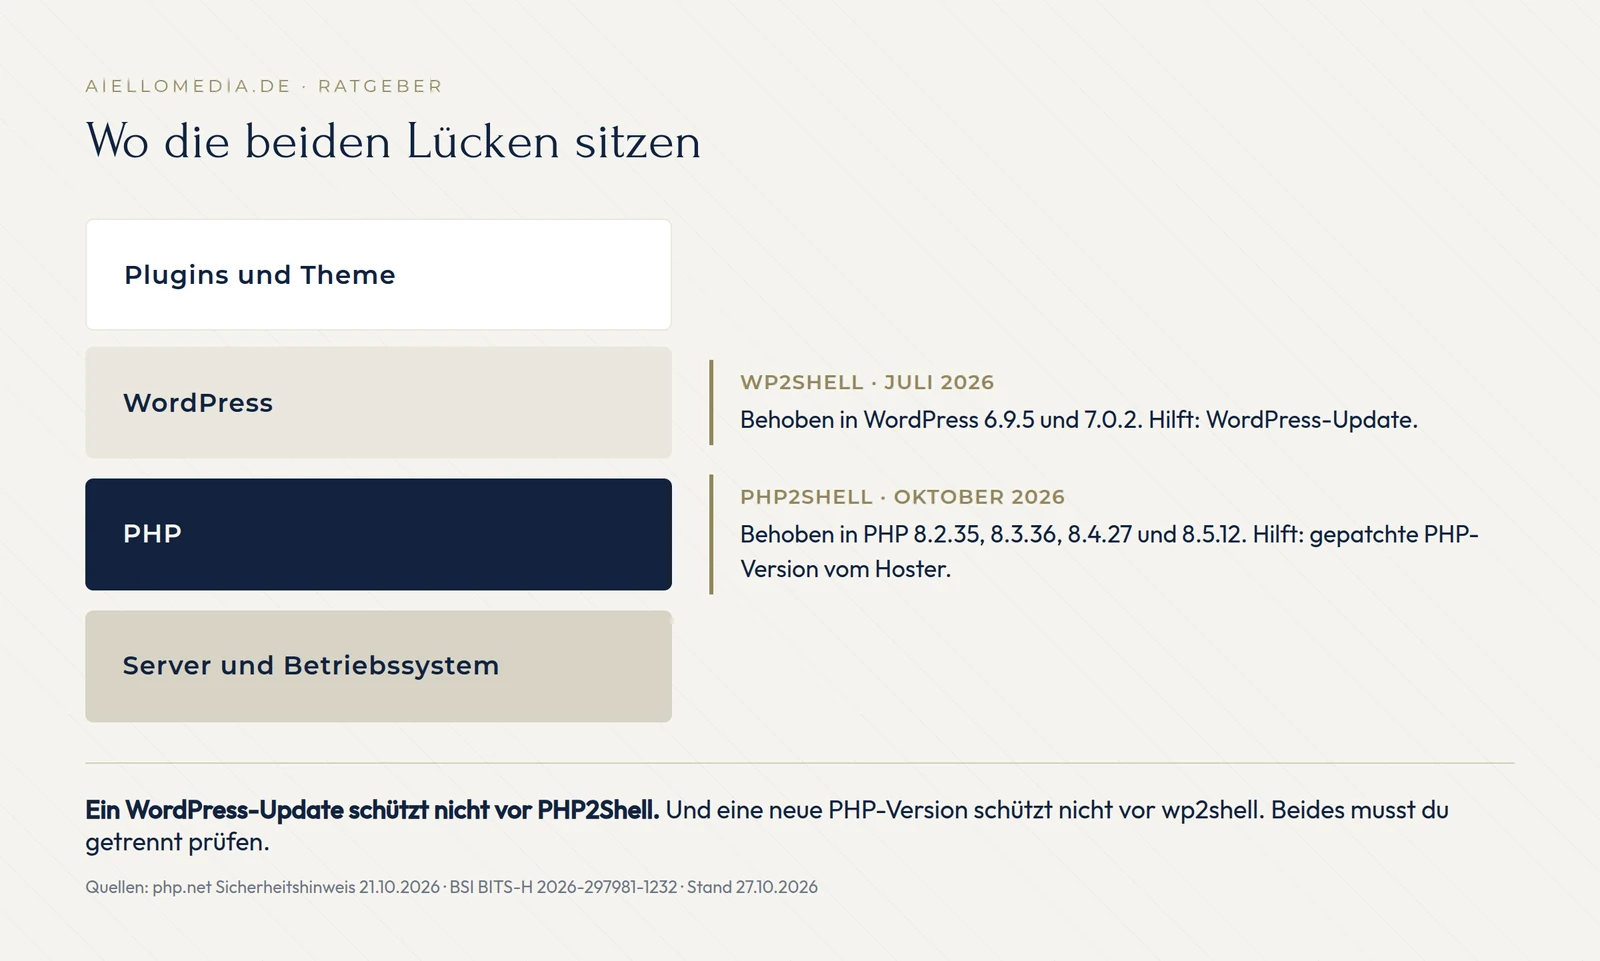
Die Namen klingen ähnlich, gemeint sind aber zwei verschiedene Lücken:
- wp2shell ist eine Lücke in WordPress selbst, behoben am 17. Juli 2026. Betroffen sind WordPress 6.9 bis einschließlich 6.9.4 und 7.0 bis einschließlich 7.0.1, geschlossen ist sie in 6.9.5 und 7.0.2. WordPress 6.8 hat nur einen Teil des Problems und ist in 6.8.6 behoben, ältere Versionen sind nicht betroffen. Dagegen hilft das WordPress-Update. Deine Version siehst du im Dashboard unter Aktualisierungen.
- PHP2Shell steckt in PHP, also eine Ebene darunter. Dagegen hilft nur die gepatchte PHP-Version.
Beides musst du getrennt prüfen. Eine aktuelle WordPress-Version schützt nicht vor PHP2Shell, und umgekehrt.
Wird die Lücke schon ausgenutzt?
Ja. Seit dem 26. Oktober führt die US-Behörde CISA beide Lücken in ihrem Katalog aktiv ausgenutzter Schwachstellen. Ein Sicherheitsforscher hat auf drei absichtlich offenen Testservern mit ungepatchtem PHP 8.4.26 dokumentiert, dass Angreifer dort eigenen Code gestartet haben. Angriffsversuche gibt es millionenfach.
Bestätigte Einbrüche in echte Firmenserver sind bisher nicht öffentlich dokumentiert. Das BSI schrieb am 22. Oktober, ihm sei keine erfolgreiche Ausnutzung in der Breite bekannt. Gleichzeitig zählte der Scan-Dienst Censys am 27. Oktober in Deutschland noch über vier Millionen PHP-Installationen, die möglicherweise verwundbar sind. Die Zahl ist nur ein Anhaltspunkt, weil manche Linux-Anbieter Patches in ältere Versionen einbauen.
Wenn deine Seite in den Tagen nach dem 21. Oktober auf einer ungepatchten Version lief, solltest du nachsehen: Gibt es neue Administrator-Konten, die niemand angelegt hat? Gibt es Dateien, die nicht zu WordPress, deinem Theme oder deinen Plugins gehören? Bist du unsicher, lass die Seite prüfen.
Muss ich als Besucher von Websites etwas tun?
Nein. Die Lücke betrifft Server, nicht Browser oder Computer von Besuchern.
Welche PHP-Version ist aktuell?
Die neueste stabile Reihe ist PHP 8.5, aktuell in Version 8.5.12. PHP 8.6 ist noch in der Testphase und nicht für den Einsatz auf Live-Seiten gedacht.
Du willst das nicht selbst machen? Ich prüfe die PHP- und WordPress-Version deiner Seite, stelle um und teste danach, ob alles läuft. Wenn du möchtest, kümmere ich mich auch dauerhaft um Updates und Sicherheit.
Anfrage senden · Telefon +49 156 78764057
Quellen
- PHP-Projekt: Sicherheitshinweis und Releases vom 21.10.2026
- BSI: IT-Sicherheitshinweis „PHP: Kritische Schwachstellen bedrohen Webanwendungen weltweit“, Version 1.2 vom 22.10.2026
- heise security: php2shell: Wer nun was machen muss, 22.10.2026 und Erfolgreiche Angriffe bestätigt, noch viele Instanzen ungepatcht, 27.10.2026
- WordPress: Version 7.0.2, Sicherheitsupdate vom 17.07.2026